株式会社クルウィット|ダークネット観測でマルウェア感染を知らせるサイバーセキュリティ企業

株式会社クルウィット

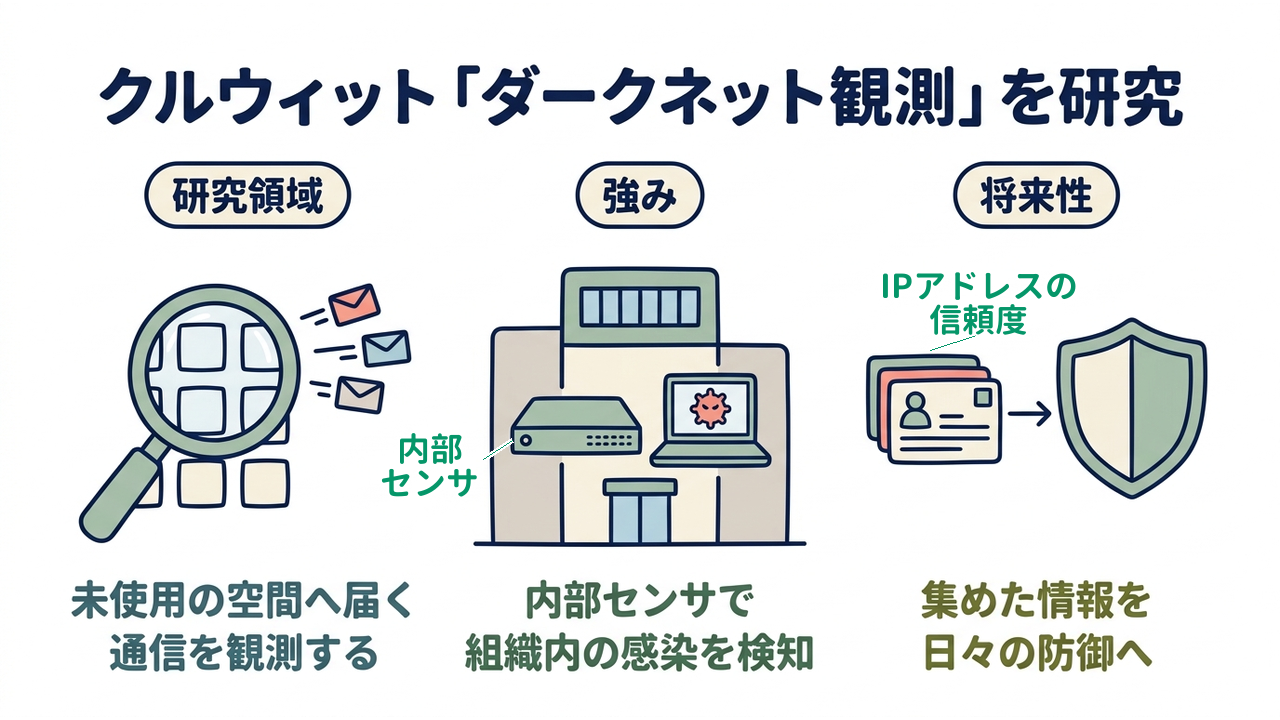
クルウィット「ダークネット観測」を研究|研究領域=未使用の空間へ届く通信を観測する/強み=内部センサで組織内の感染を検知/将来性=集めた情報を日々の防御へ

企業紹介|クルウィットとは?

使われていないIPアドレスへ届く不正な通信から、攻撃の動きを捉える技術が「ダークネット観測」。株式会社クルウィットは、その社会実装を目指す、サイバーセキュリティ系ディープテック企業です。マルウェアの活動を知らせるアラートサービスSiteVisor」を、企業や学術系組織の情報システム部門へ提供しています。

キーワード「ダークネット観測」

ダークネットは、到達できるのに使い道が割り当てられていない未使用のIPアドレス空間で、匿名の通信網「ダークウェブ」とは別の用語です。そこへ大量のパケット(通信を分けて送る単位)が届き、多くはマルウェアによる不正な活動に伴います。届いた通信を調べれば、攻撃の動きや感染した機器の存在を、被害が出る前に把握できます。

市場課題|増え続ける攻撃通信と気づけない感染
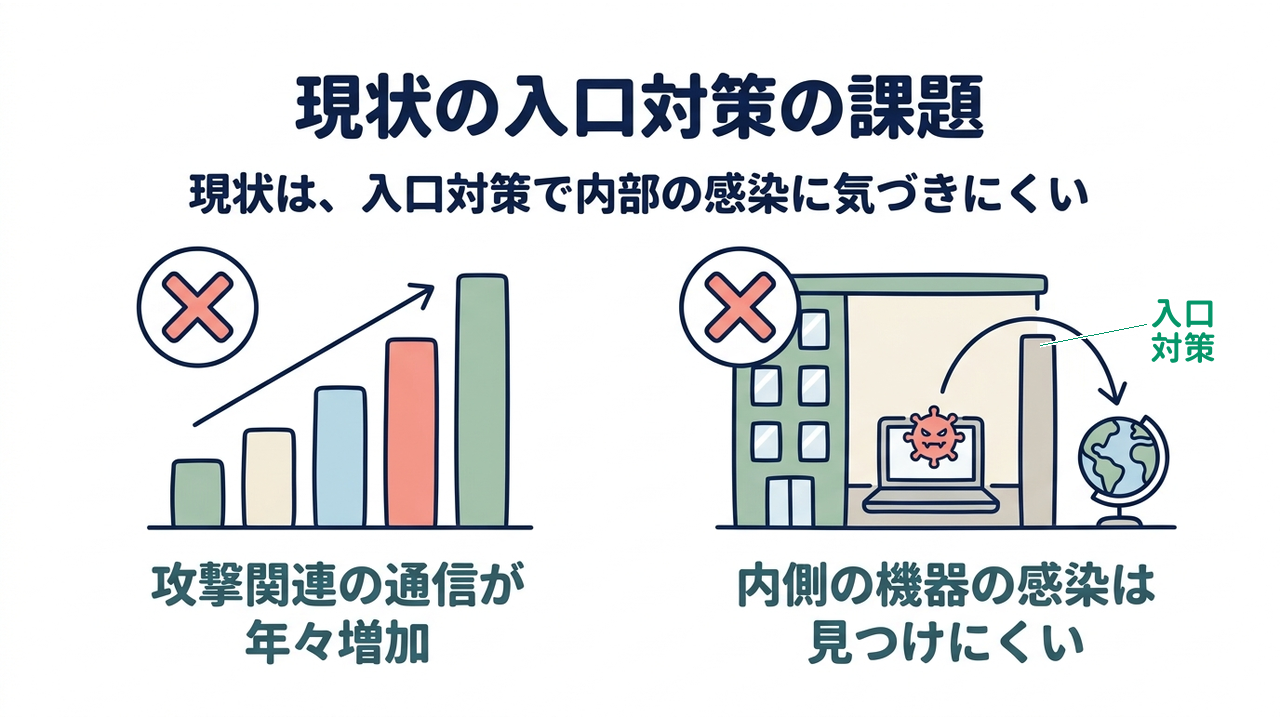
現状の入口対策の課題|現状は、入口対策で内部の感染に気づきにくい/攻撃関連の通信が年々増加/内側の機器の感染は見つけにくい

攻撃関連の通信が年々増加

インターネットへ向かう攻撃関連の通信は、増え続けています。NICT(情報通信研究機構)が約29万の未使用のIPアドレス(機器に割り当てられる番号)で観測した2024年の通信は6,862億パケットに達し、2023年から11%増えました。1つのIPアドレスには年間で約242万パケットが届いています。

入口対策では感染に気づきにくい

組織内で感染した機器は、入口対策だけでは把握しにくい状況です。境界の装置は外から入る通信を遮る役割が中心で、内側の機器が外へ送る通信のうち、感染に由来するものは見分けにくくなります。国内では1日平均で約2,600台がIoTボットに感染しているといわれ、攻撃の踏み台にされる恐れがあります。

他にも、機種ごとに異なる更新の手間、長く使われるネットワークカメラの管理、限られた人員で監視する運用の負担、といった課題があるといわれています。

FrontJournalの解説
  • IoTボットネットワークに接続した機器へ感染し、外部からの指示で通信を行うマルウェアを指す。感染した機器は、別の相手を攻撃するための踏み台として使われる。
クルウィットの強み|「ダークネット観測」を研究

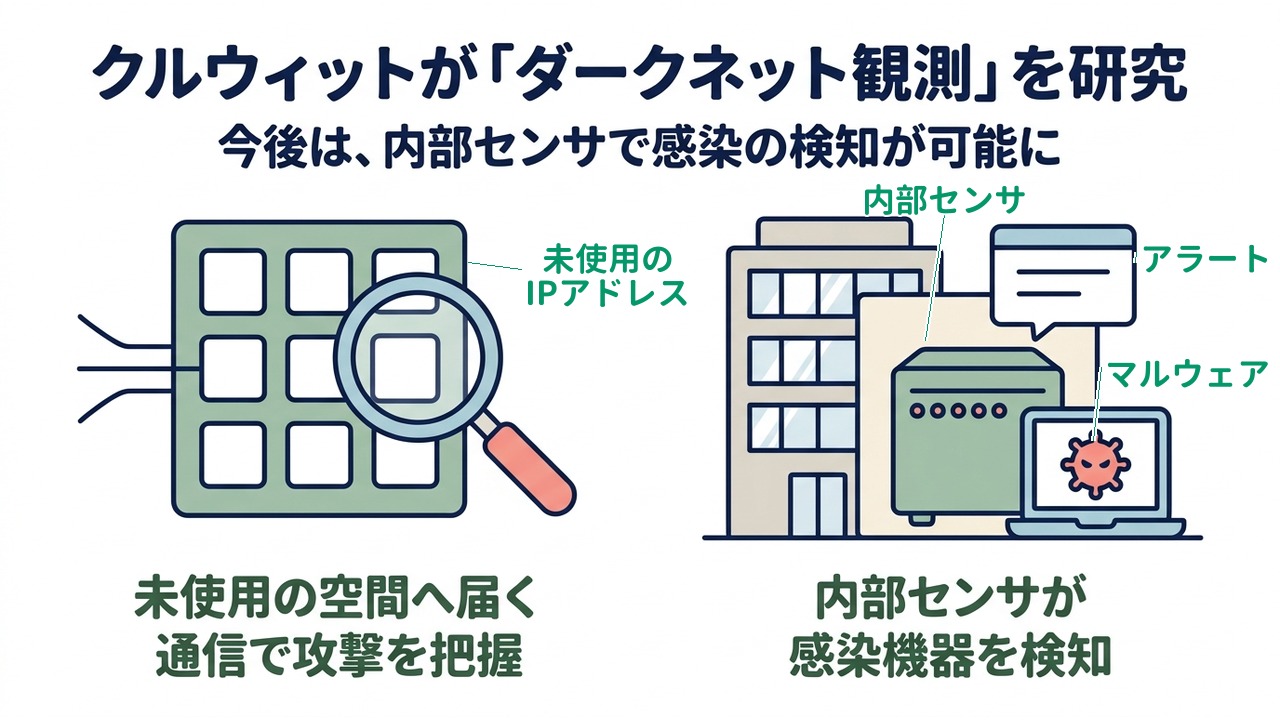
クルウィットが「ダークネット観測」を研究|今後は、内部センサで感染の検知が可能に/未使用の空間へ届く通信で攻撃を把握/内部センサが感染機器を検知

未使用の空間で攻撃を捉える

攻撃の把握は、後追いになりがちです。被害を受けた組織の報告や、機器が残した記録が集まって、初めて全体像が見えるからです。

同社が商用化した「SiteVisor」が観測の材料にするのは、ダークネットへ届く通信そのものです。業務の通信が行き交う場所ではないため、そこへ届くパケットの多くは、探索やマルウェアによる不正な活動に由来します。外部側の観測に利用するのは、NICTが運用する大規模な分散型ダークネット観測網「NICTER(ニクター)」です。届いたパケットの送信元や宛先を整理すれば、攻撃元の国や組織の傾向と、広がりつつある探索の動きを、報告を待たず確認できます。

内部センサで感染機器を検知

外から届く通信の観測だけでは、どの組織の中で感染が起きているのかまで絞り込むことが難しくなります。

同社は、組織の内部に置くセンサでも同じ観測を行えるようにしています。内部センサが見るのは、社内で使い道が割り当てられていないプライベートIPアドレス(組織の中だけで使う番号)宛ての通信です。業務で使う機器がそこへ通信を送ることはほとんどないため、届いたパケットの多くは感染した機器からの探索と考えられます。「SiteVisor」の役割は、その通信をもとに、組織内で感染したIoT機器やパソコンの存在を知らせることです。アラートはメールや画面上の表示で届くため、被害が広がる前に早く対処できます。

FrontJournalの解説
  • NICTERNICTが運用する分散型の大規模なダークネット観測網を指す。多数のIPアドレスへ届く通信をまとめて集め、攻撃の傾向を広い範囲で把握するために使われる。

ダークネット観測の未来|組織の内と外をつなぐ監視へ

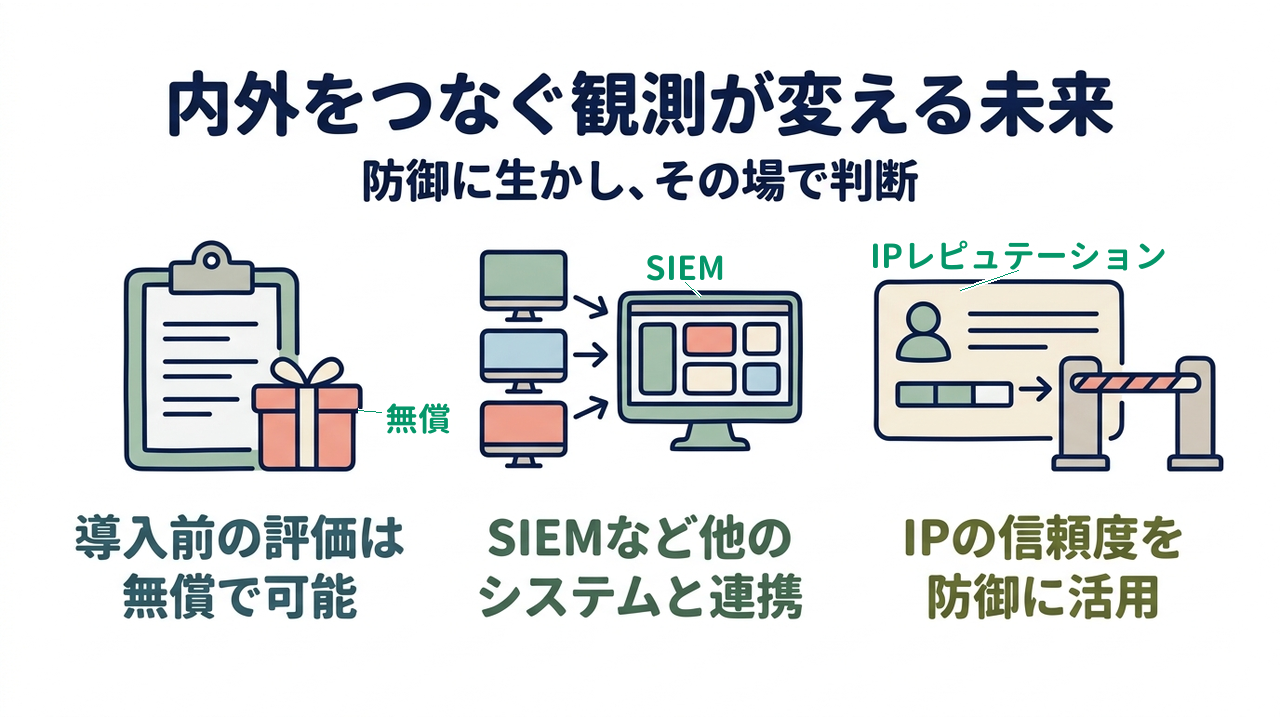
内外をつなぐ観測が変える未来|防御に生かし、その場で判断/導入前の評価は無償で可能/SIEMなど他のシステムと連携/IPの信頼度を防御に活用

導入前の評価は無償

SiteVisor」が備えているのは、費用をかけずに試せる評価の仕組みです。外部向けのプランでは、自組織のグローバルIPアドレスを対象に、ダークネットへ届いた通信の観測結果を受け取れます。学術系の組織が利用できるのは、アカデミックプラン(学術機関向けの提供区分)です。導入を決める前に、自分たちの環境でどれだけの通信が見えるのかを確かめられます。

SIEMと組み合わせて運用

観測で得たアラートは、SIEM(複数の機器のログを集めて相関分析する仕組み)など他のシステムと連携して扱えます。「SiteVisor」が用意する利用プランは、外部向けのほか、公開サーバーを置く区画向けや組織内部向けです。組織の外側と内側のどちらにも、同じ観測を置けます。監視の担当者は、外から見える攻撃の傾向と、内側で起きている感染の兆しを、一つの仕組みで確かめられます。

通信の評価情報の活用を目指す

同社が目指すのは、観測で集めた情報を、日々の防御にそのまま生かせるようにすることです。2022年7月には、IPレピュテーション(IPアドレスの信頼度を評価した情報)を提供する「kr:ns」を、レインフォレストと共同で公開しました。通信の相手が過去にどのような活動をしてきたかが分かれば、遮断すべき相手をその場で判断できます。ハニーポット(攻撃を誘い込む囮の機器)や機械学習を用いた解析の研究開発も重ねています。

会社概要|株式会社クルウィットの事業内容・設立背景

2000年設立の研究開発企業

株式会社クルウィットは、2000年10月6日に有限会社インターネット応用技術研究所として設立されました。2006年5月に現在の商号へ変更し、英語表記は clwit, Inc.、あわせて Communicable Life With Internet Technology を掲げています。代表取締役は国峯泰裕氏で、本社は東京都品川区大崎に置いています。資本金は2014年10月の増資を経て1,650万円、従業員は6名です。

採択・連携

同社は、公的機関の研究開発を受託しながら技術を積み上げてきました。2005年9月には、NICTの公募事業を通じて、トレースバック技術(通信の経路をさかのぼる技術)に関する研究開発を受託しています。2012年6月には、NICTが研究開発した対サイバー攻撃アラートシステム「DAEDALUS」の技術移転を受け、商用のアラートサービスとして「SiteVisor」の提供を始めました。2016年8月には、DAEDALUSの開発に係る産学官連携で、NICT・横浜国立大学とともに第14回産学官連携功労者表彰の総務大臣賞を受けています。

パートナー経由の提供体制

「SiteVisor」のパートナー企業には、監視オプションを提供するディアイティ、連携製品を扱うキヤノン電子、国内販売代理店の日本ラッドとアルファネットなどがあります。事業内容は、サイバーセキュリティ事業とインターネットサービス事業です。

会社情報

会社名株式会社クルウィット(clwit, Inc.)
所在地東京都品川区大崎3-5-2 エステージ大崎6F
設立2000年10月6日(設立時は有限会社インターネット応用技術研究所。2006年5月に株式会社クルウィットへ商号変更)
代表国峯 泰裕(代表取締役)
資本金16,500,000円(2014年10月増資)
従業員6名
事業サイバーセキュリティ事業。インターネットサービス事業。SiteVisor(ダークネットに届く通信を観測するアラートサービス。2012年6月提供開始。形態はExternal/for IoT・DMZ・Private・Ultimate)。kr:ns(IPレピュテーションサービス。2022年7月にレインフォレストと共同で提供開始)
技術領域ダークネット観測、サイバーセキュリティ、マルウェア検知、IoTボット対策、ハニーポット、機械学習を用いた解析
連携パートナーはディアイティ、キヤノン電子、日本ラッド、アルファネットなど。kr:nsはレインフォレストと共同提供。外部ダークネットの観測はNICTのNICTERを利用
採択NICT公募「インターネットにおけるトレースバック技術に関する研究開発」受託(2005年9月)/NICTからDAEDALUSの技術移転(2012年6月)/第14回産学官連携功労者表彰 総務大臣賞(2016年8月・NICT、横浜国立大学との産学官連携)
URLhttps://www.clwit.co.jp/

編集後記|FrontJournal編集部より

国内のサイバーセキュリティでは、守りを固める話が先に立ちます。クルウィットが向き合うのは、その手前にある「今どれだけ狙われているか」を知る仕事です。誰も使っていない空間に届く通信を数えるという発想が、静かに効いてきます。

同社が届けるのは、単なる警告ではなく、組織の中で感染が起きているという事実です。外から見た傾向と、内側で起きている事実が、同じ観測の延長線上で結ばれます。感染に早く気づけることは、限られた人員で守る現場にとって大きな支えになります。

観測を続けてきた時間そのものが、この会社の資産だと感じます。長く積み上げた観測が、これからの守りを支える日を期待しています。

FrontJournal編集部

本記事は、FrontJournalが公開情報をもとに独自に分析した第三者コンテンツであり、対象企業・研究機関の公式見解ではありません。

この企業の方へ

内容に誤り・更新が必要な点があれば、可能な限り速やかに修正します。お気づきの点はお問い合わせまでご連絡ください。

掲載情報の修正・写真の追加・更新はこちら

この企業について、
もっと深く知りたい方へ

パートナーシップ・お問い合わせはこちらから。